Quy trình bảo mật

Bảo mật trước, tính năng sau.

Henry Expense giữ dữ liệu tài chính của bạn, nên mọi tính năng đều đi qua cùng một quy trình: thiết kế để dữ liệu ở lại trên máy, rà soát bảo mật riêng, kiểm thử tự động và review độc lập trước khi phát hành.

Số liệu đo ngày 25/10/2026 trên bản 1.61.0.

Nguyên tắc

Bốn nguyên tắc không đổi

Quy trình rà soát

Sáu bước trước khi một thay đổi tới tay bạn

Các khâu lập kế hoạch, xây dựng, rà soát bảo mật, kiểm thử và review do các AI Agent đảm nhận; Mai Anh Tuấn điều phối và duyệt cuối cùng.

  1. Lên kế hoạchMỗi tính năng mới bắt đầu bằng một bản kế hoạch: đọc dữ liệu nào, lưu ở đâu, có gửi gì ra khỏi máy không.
  2. Xây dựng theo quy tắcMỗi mảng (giao diện, logic, dữ liệu) có bộ quy tắc riêng, trong đó có các quy tắc bảo mật được đúc kết qua từng phiên bản.
  3. Rà soát bảo mật và quyền riêng tưTính năng nào gửi dữ liệu ra khỏi máy, thêm quyền hay thêm thư viện hệ thống đều phải qua khâu rà soát chuyên trách. Lỗi được chia ba mức: chặn, nặng, nhẹ.
  4. Kiểm thử tự độngHàng nghìn ca kiểm thử chạy trước mỗi lần đẩy mã, trong đó có các ca riêng cho khoá ứng dụng, Gmail, AI và tệp xuất; kịch bản E2E chạy trên iPhone giả lập.
  5. Review độc lậpTrước khi lưu bất kỳ thay đổi nào, một khâu review độc lập (chỉ đọc, không sửa mã) kiểm tra lỗi logic, bảo mật và độ khớp với tài liệu. Lỗi mức chặn phải sửa xong mới được lưu.
  6. Chính sách đổi cùng lúcKhi thay đổi cách xử lý dữ liệu, chính sách tiếng Việt và tiếng Anh được cập nhật cùng lúc; bản trong ứng dụng và trên web dùng chung một tệp.

Kiểm thử bảo mật

Mỗi rủi ro có ca kiểm thử riêng

  • Chính sách khớp mã nguồn: quyền Gmail, nhà cung cấp AI, nơi lưu và khoá app được đối chiếu tự động.
  • 4 số cuối tài khoản không bao giờ lọt vào Trợ lý AI hay tệp xuất.
  • Dữ liệu Gmail gắn với từng máy không bao giờ nằm trong tệp sao lưu.
  • Thư giả danh ngân hàng và thư có tiêu đề bị chèn giả đều bị loại.
  • Liên kết sâu, chia sẻ và xuất tệp đều bị chặn khi ứng dụng đang khoá.
  • Thư mẫu dùng để kiểm thử không chứa số thẻ hay số tài khoản thật.

Học từ từng lần rà soát

Mỗi lỗi bảo mật tìm thấy đều được sửa kèm một ca kiểm thử để lỗi không quay lại, và quy tắc mới được ghi vào bộ quy tắc của dự án.

Theo chuẩn của ngành

Quy trình và tiêu chuẩn Henry Expense bám theo

Đây là các quy định, tiêu chuẩn và quy trình đánh giá của Apple, Google, OWASP và IETF mà ứng dụng và trang web đang áp dụng hoặc đang chuẩn bị đáp ứng.

Apple

  • App Store Review Guidelines 5.1.1 và 5.1.2Đã áp dụng
    Chính sách quyền riêng tư mở được ngay trong ứng dụng và trên web; ứng dụng hỏi bạn đồng ý trước khi gửi dữ liệu cho nhà cung cấp AI.
  • Privacy ManifestĐã áp dụng
    Ứng dụng khai báo lý do dùng các API hệ thống theo yêu cầu của Apple.
  • App Privacy (nhãn quyền riêng tư trên App Store)Đã áp dụng
    Nhãn trên App Store: không theo dõi người dùng. Chỉ khai báo Nội dung người dùng và Thông tin tài chính, không gắn với danh tính của bạn; hai mục này dành cho Trợ lý AI và chỉ được gửi tới nhà cung cấp AI bạn chọn. Xem nhãn trên App Store →

Google

  • Google API Services User Data Policy, Limited UseĐã áp dụng
    Chính sách có cam kết Limited Use: thư Gmail chỉ dùng để tạo giao dịch, không bán và không dùng cho quảng cáo. Trợ lý AI không bao giờ nhận nội dung thư; chỉ khi bạn bật, AI mới đọc được số tiền, ngày, ví và danh mục của giao dịch tạo từ thư.
  • Xác minh OAuth cho quyền restricted (gmail.readonly)Đang chuẩn bị
    Hồ sơ đã gửi cho Google; chính sách quyền riêng tư đã bổ sung mục "Cách chúng tôi bảo vệ dữ liệu" theo yêu cầu của Google. Trong thời gian chờ, bạn vẫn kết nối được nhưng sẽ thấy cảnh báo ứng dụng chưa được xác minh.
  • CASA (Cloud Application Security Assessment)Đang chuẩn bị
    Google yêu cầu đánh giá bảo mật độc lập mức ADA-CASA AL1 cho quyền đọc Gmail, hạn chót 03/02/2027. Việc đánh giá do một phòng kiểm định được ADA công nhận thực hiện.

OWASP

  • OWASP MASVS (Mobile Application Security Verification Standard)Đã tự đánh giá
    Tự đánh giá ngày 26/10/2026 trên bản 1.60.0 theo các hồ sơ MAS-L1, MAS-L2 và MAS-P: không phát hiện lỗ hổng mức cao hay nghiêm trọng; MAS-L1 đạt 10/13 control, phần còn lại đạt một phần. Cả 5 mục cần khắc phục đã được sửa ở bản 1.63.0. Xem báo cáo →
  • CSV Injection (chèn công thức vào tệp)Đã áp dụng
    Mọi ô chữ trong tệp CSV và Excel xuất ra đều được chặn chèn công thức.
  • OWASP Secure Headers ProjectĐã áp dụng
    Trang henryexpense.com dùng Content Security Policy, HSTS, chống bị nhúng vào iframe và chặn trình duyệt đoán sai loại tệp.

IETF

  • RFC 7636 (OAuth PKCE)Đã áp dụng
    Đăng nhập Google qua trình duyệt của hệ thống với PKCE; ứng dụng không bao giờ thấy mật khẩu của bạn.
  • DKIM (RFC 6376) và DMARC (RFC 7489)Đã áp dụng
    Ứng dụng đọc kết quả kiểm tra DKIM, DMARC mà Gmail ghi trong thư, và chỉ tự ghi giao dịch từ thư thật sự do ngân hàng gửi.
  • RFC 9116 (security.txt)Đã áp dụng
    Có tệp /.well-known/security.txt hướng dẫn nhà nghiên cứu và công cụ cách báo lỗ hổng.
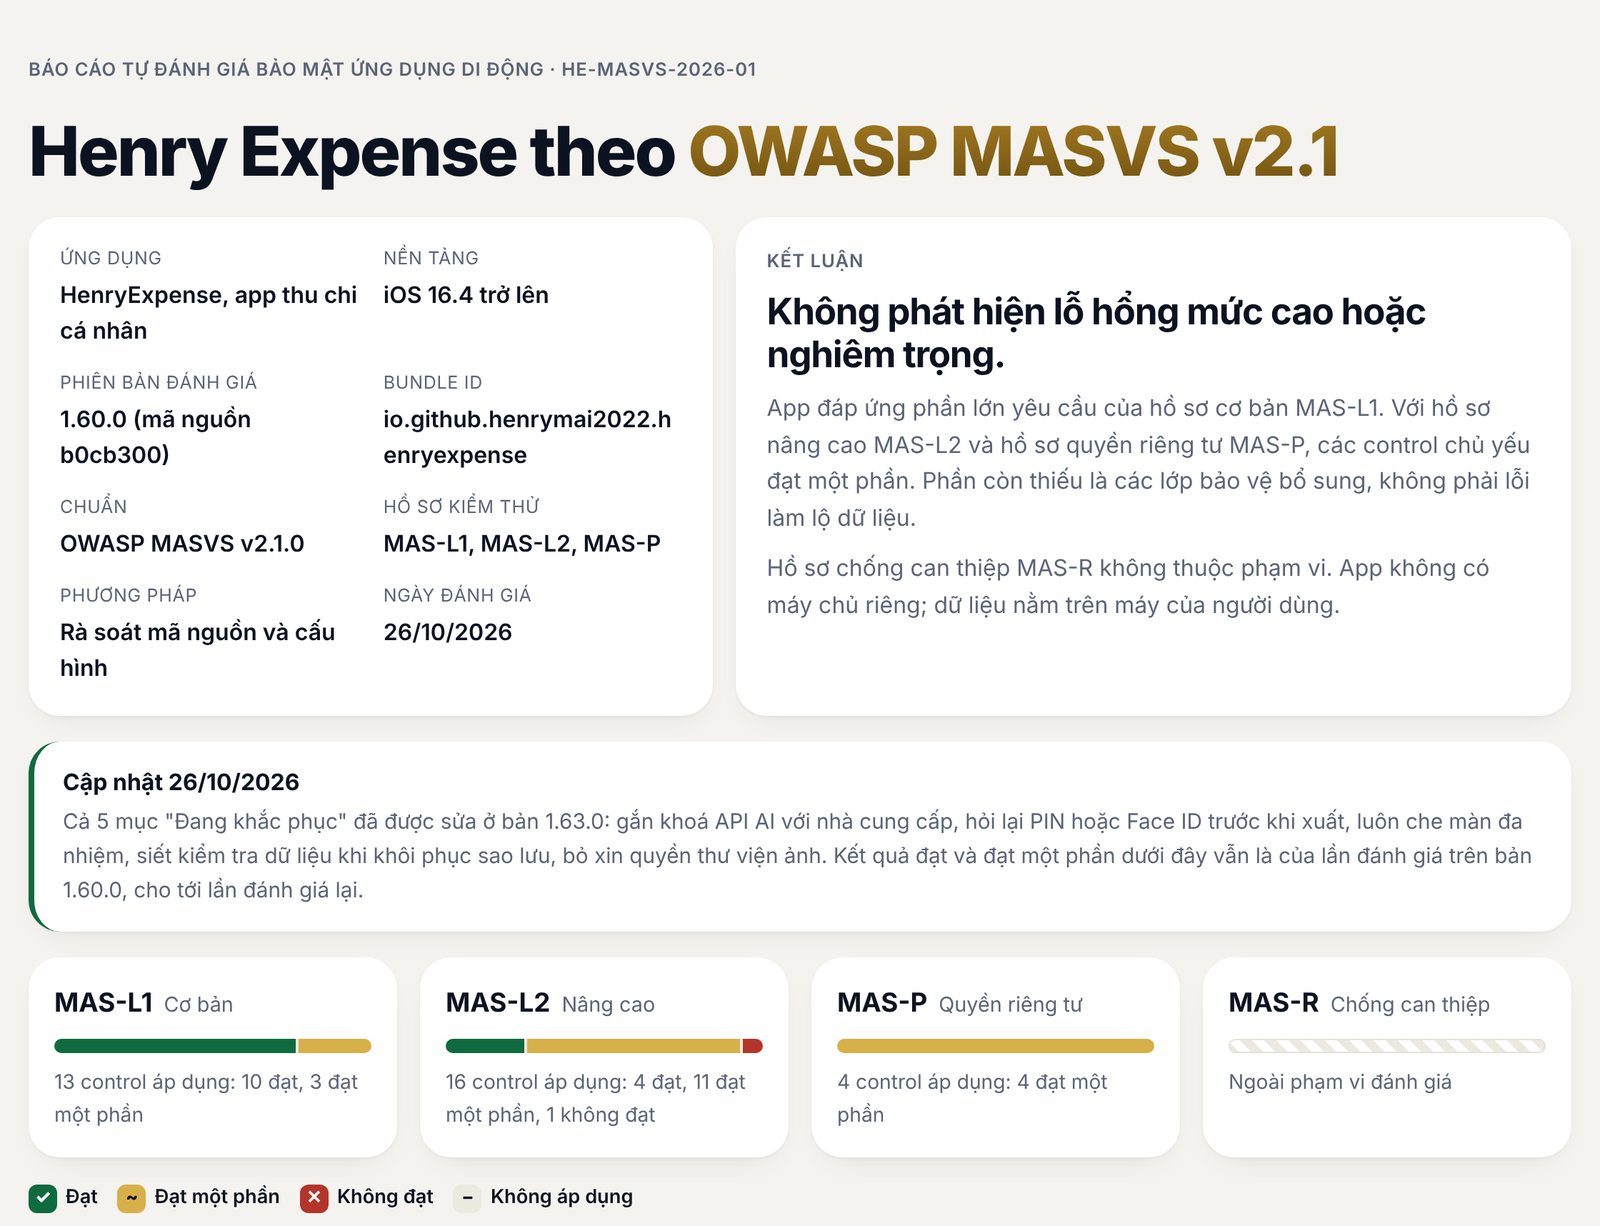
Phần đầu báo cáo HE-MASVS-2026-01: Henry Expense theo OWASP MASVS v2.1, kết luận không phát hiện lỗ hổng mức cao hoặc nghiêm trọng, kết quả các hồ sơ MAS-L1, MAS-L2, MAS-P

Báo cáo HE-MASVS-2026-01

Tự đánh giá theo OWASP MASVS v2.1

Rà soát mã nguồn và cấu hình của bản 1.60.0 theo từng control của MASVS, đối chiếu với các bài kiểm thử OWASP MASTG cho iOS. Báo cáo ghi rõ control nào đạt, đạt một phần và những việc đang khắc phục.

Xem báo cáo đầy đủ

Trong app

Những lớp bảo vệ bạn đang dùng mỗi ngày

Xem chi tiết trong Chính sách quyền riêng tư →

Trang web

Trang web này cũng được bảo vệ

Chỉ chạy đúng mã của trang

Chính sách bảo mật nội dung (CSP) chỉ cho phép đúng các đoạn mã của trang chạy; mã lạ sẽ bị trình duyệt chặn.

Luôn HTTPS, không nhúng được

Trang luôn mở qua HTTPS và không cho trang khác nhúng vào, giúp chống kiểu lừa bấm (clickjacking).

Không mã theo dõi

Trang không có quảng cáo, mã theo dõi hay công cụ phân tích người xem.

Phần của bạn

Bốn thói quen giúp dữ liệu luôn an toàn

  1. Bật khoá ứng dụngVào Khác → Cài đặt → Bảo mật, chọn mã PIN hoặc Face ID. Nhớ xuất một bản sao lưu trước khi bật.
  2. Cất tệp sao lưu nơi an toànTệp sao lưu luôn có mật khẩu: hãy chọn mật khẩu khó đoán và cất riêng. Tệp CSV, Excel không có mật khẩu, nên đừng gửi cho người khác.
  3. Giữ kín API key và mã PINNhà phát triển sẽ không bao giờ hỏi API key, mã PIN, mật khẩu Gmail hay mã OTP của bạn.
  4. Thường xuyên cập nhật ứng dụngCác bản sửa lỗi bảo mật đến với bạn qua App Store, bản Beta trên TestFlight và bản cập nhật ngay trong ứng dụng.

Báo lỗ hổng

Bạn phát hiện lỗ hổng bảo mật?

Gửi mô tả và các bước làm lại lỗi tới [email protected]. Xin đừng đăng công khai trước khi lỗi được sửa, và đừng gửi kèm dữ liệu tài chính thật.

Gửi báo cáo

Phạm vi, quy tắc và cam kết khi báo lỗ hổng →

Về trang chủ